

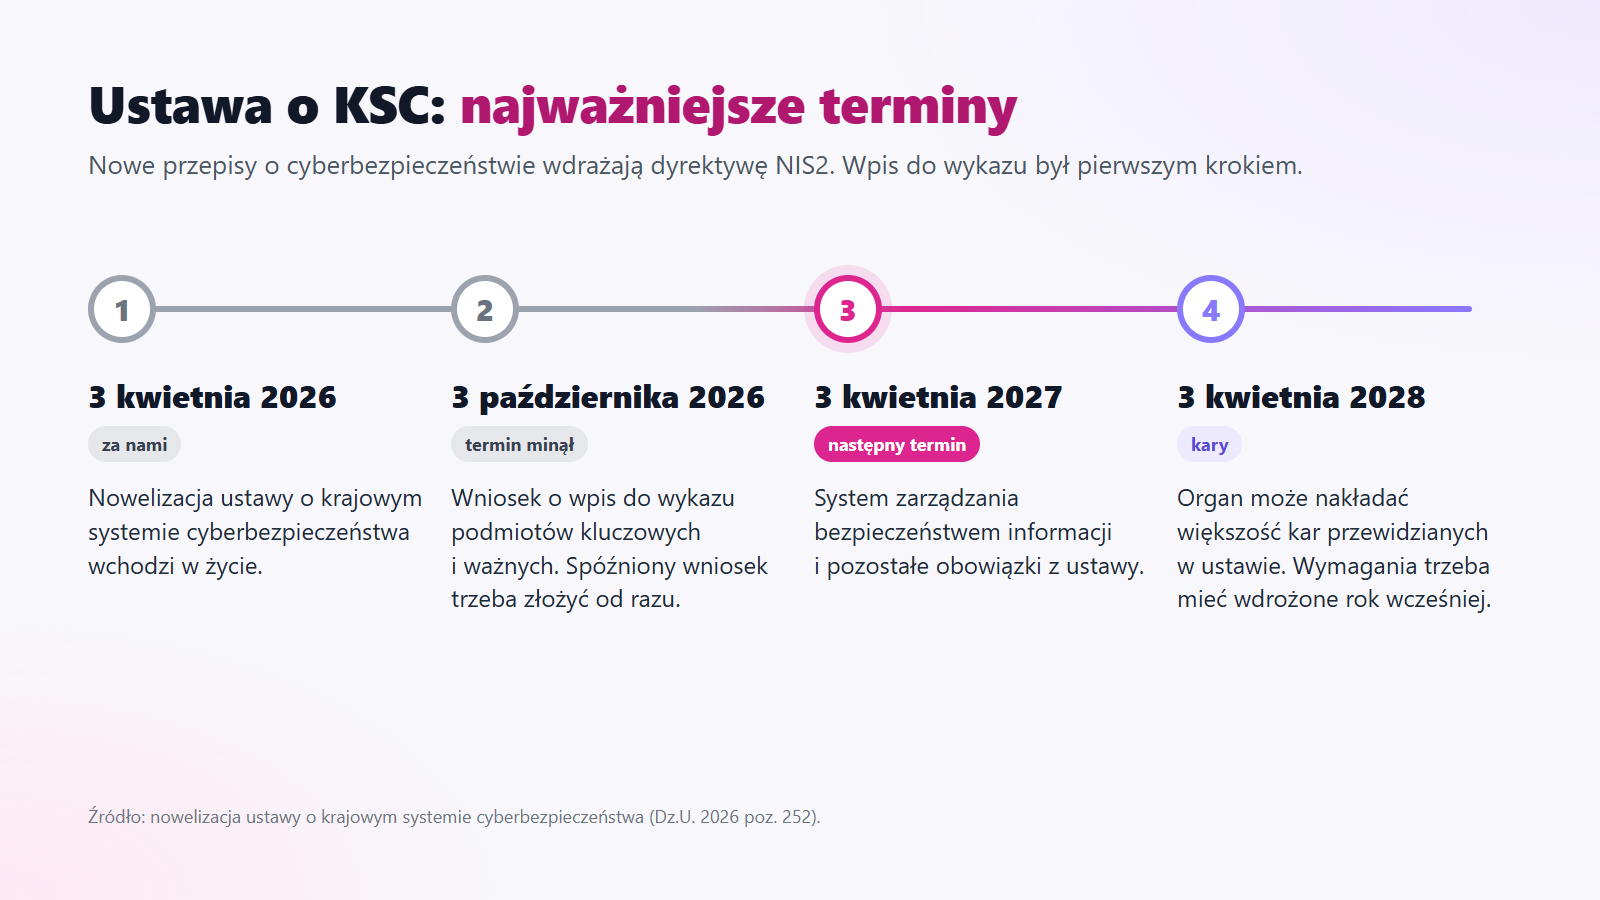
3 października minął pierwszy termin wynikający z nowej ustawy o krajowym systemie cyberbezpieczeństwa. Firmy z sektorów objętych przepisami miały do tego dnia złożyć wniosek o wpis do wykazu podmiotów kluczowych i ważnych. Według szacunków Ministerstwa Cyfryzacji nowe obowiązki mogą dotyczyć około 38 tysięcy podmiotów, w tym około 27 tysięcy publicznych. Wpis był jednak najłatwiejszą częścią. Do 3 kwietnia 2027 roku te same firmy muszą wdrożyć system zarządzania bezpieczeństwem informacji i pozostałe obowiązki z ustawy. Tego nie da się załatwić jednym formularzem.
Formalność za nami, przed nami proces
Nowelizacja ustawy o KSC weszła w życie 3 kwietnia tego roku i wdraża unijną dyrektywę NIS2. Działa na zasadzie samoidentyfikacji: nikt nie wysyła zawiadomień, firma sama ocenia, czy podlega przepisom, na podstawie sektora działalności i wielkości. Co do zasady chodzi o firmy, które zatrudniają co najmniej 50 osób albo mają jednocześnie obrót i sumę bilansową powyżej 10 milionów euro. Niektóre podmioty, na przykład przedsiębiorcy telekomunikacyjni, podlegają ustawie niezależnie od wielkości. Kto spełnia kryteria, a terminu nie dopilnował, nie jest zwolniony z obowiązków. Wniosek przez stronę wykaz-ksc.gov.pl trzeba złożyć teraz.
Kary robią wrażenie: do 10 milionów euro lub 2 procent rocznego obrotu dla podmiotów kluczowych i do 7 milionów euro lub 1,4 procent dla ważnych. Kierownik podmiotu odpowiada osobiście, karą do 300 procent miesięcznego wynagrodzenia. Większość sankcji będzie można nakładać dopiero od kwietnia 2028 roku, ale to żadna ulga, bo wymagania trzeba mieć wdrożone rok wcześniej. Ustawa nie każe przy tym odhaczyć listy kontrolnej. Wymaga podejścia opartego na analizie ryzyka, czyli realnego sprawdzenia, gdzie firma jest podatna, i zabezpieczeń dobranych do zagrożeń.
Problem leży w tym, jak firmy kupują bezpieczeństwo
W wielu firmach zabezpieczenia sprawdza się raz: audyt albo test penetracyjny, raport, faktura i temat zamknięty na rok. Taki raport jest zdjęciem z jednego dnia. Tydzień później firma wdraża nową wersję sklepu, ktoś zestawia zdalny dostęp dla serwisanta, w używanym oprogramowaniu wychodzi na jaw nowa luka. Żadnej z tych rzeczy w raporcie już nie ma.
Dane pokazują, że właśnie tędy wchodzą napastnicy. W tegorocznym raporcie Verizon wykorzystanie podatności po raz pierwszy wyprzedziło kradzież danych logowania jako najczęstszy sposób włamania. Jednocześnie firmy w pełni załatały zaledwie 26 procent luk, o których wiadomo, że są aktywnie wykorzystywane. W Polsce CERT Polska zarejestrował w 2025 roku 179 ataków ransomware, czyli z szyfrowaniem danych i żądaniem okupu. To mniej więcej jeden atak co dwa dni.
Cyberbezpieczeństwo w abonamencie, jak księgowość
Dlatego część firm zmienia sposób płacenia za ochronę: zamiast dużego wydatku raz na rok płaci stałą miesięczną kwotę za ciągłą opiekę. W ramach takiego abonamentu dostawca na bieżąco sprawdza, co firma wystawia do internetu, pilnuje wykrytych luk aż do ich naprawienia, cyklicznie powtarza testy i reaguje, gdy dojdzie do incydentu. Tak samo firmy od dawna kupują księgowość czy obsługę BHP. Nikt nie zamawia księgowej raz w roku na jeden dzień.
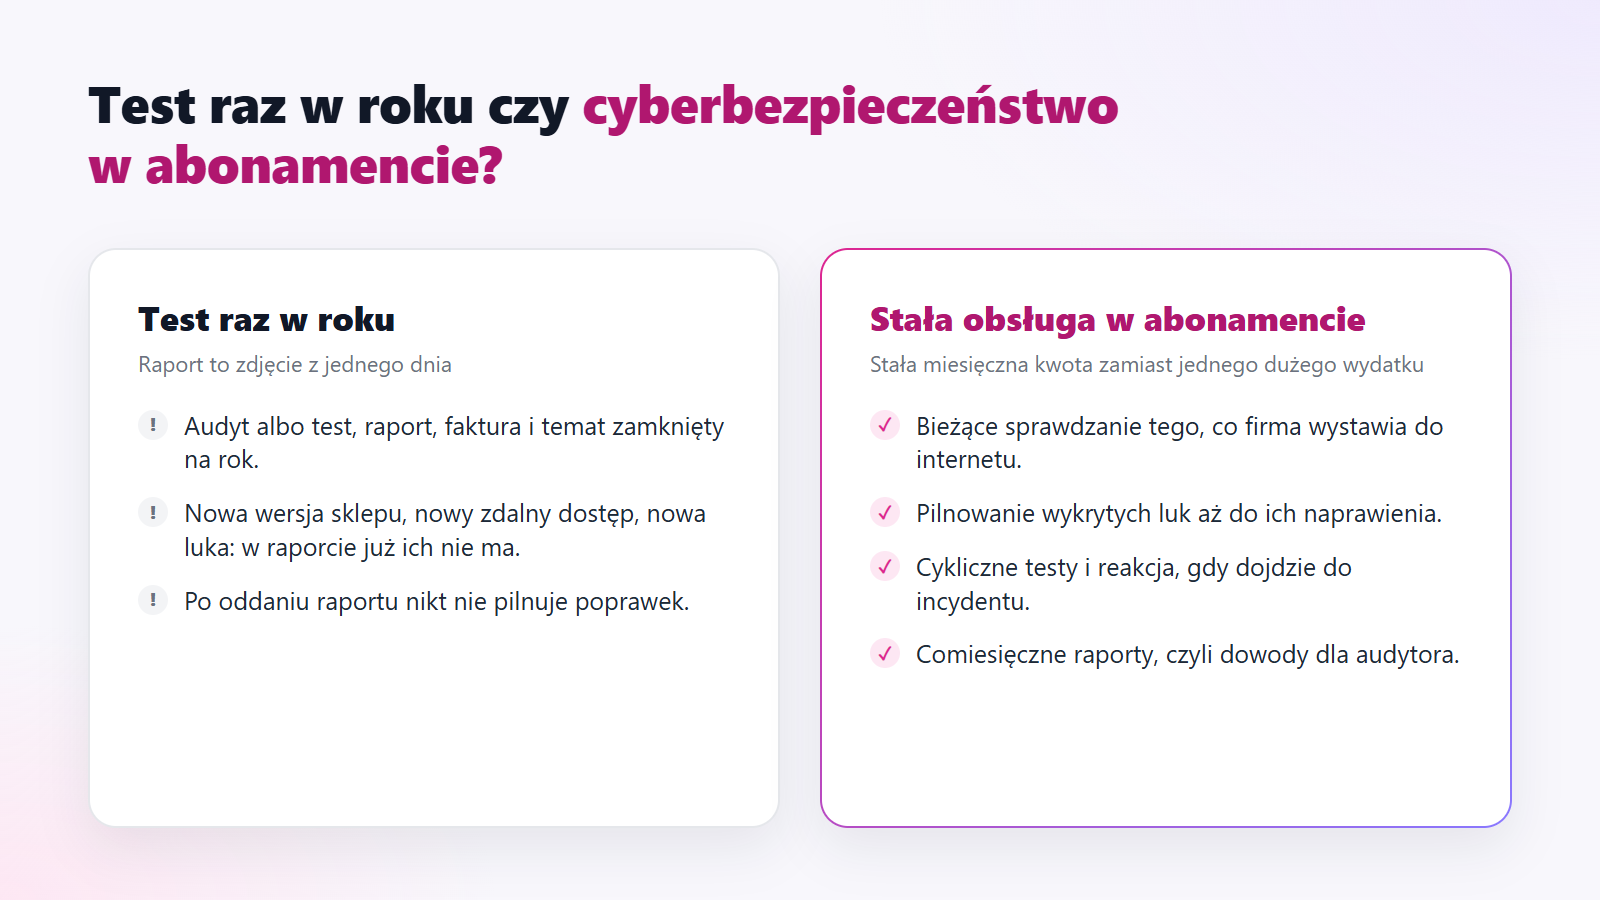
Dla firm objętych ustawą o KSC taki model ma dodatkową zaletę. Comiesięczne raporty, wyniki testów i historia usuwania podatności to gotowe dowody, że proces działa, a o takie dowody zapyta audytor albo urzędnik przy kontroli. Raport z pojedynczego badania sprzed półtora roku takim dowodem jest tylko częściowo.
Marcin Motwicki z PWNONE, firmy zajmującej się testami bezpieczeństwa, mówi wprost: „Najdroższy audyt to ten, którego rekomendacji nikt potem nie wdrożył. Zdarza nam się wrócić do firmy rok po badaniu i wejść dokładnie tą samą dziurą, którą opisaliśmy w raporcie. Rzadko chodzi o lekceważenie. Po oddaniu raportu po prostu nikt już nie pilnował poprawek. Stała obsługa istnieje po to, żeby ktoś pilnował”.
Ile to kosztuje
Wbrew obawom nie są to kwoty zarezerwowane dla korporacji, choć niewiele firm publikuje takie cenniki. W PWNONE ciągłe, zautomatyzowane testy weryfikowane przez pentestera kosztują od 1 900 złotych netto miesięcznie, a pełna stała obsługa cyberbezpieczeństwa od 4 900 do 7 400 złotych netto miesięcznie. Dla porównania: jednorazowy test penetracyjny jednej aplikacji kosztuje według publikowanych widełek od 6 do ponad 13 tysięcy złotych. Pojedyncza kara, jaką Urząd Ochrony Danych Osobowych nałożył po ataku ransomware na firmę sprzedającą m.in. drzwi antywłamaniowe, wyniosła 353,6 tysiąca złotych. Urząd uznał, że firma nie dobrała zabezpieczeń na podstawie analizy ryzyka, i nie przyjął tłumaczenia, że pracownik tylko na chwilę wyłączył antywirusa.
Od czego zacząć
Po pierwsze, sprawdzić w załącznikach do ustawy, czy firma jej podlega, i nadrobić wpis do wykazu, jeśli termin przeszedł bokiem. Po drugie, policzyć realny kalendarz: do kwietnia 2027 roku zostało niespełna pół roku, a wdrożenie systemu zarządzania bezpieczeństwem to praca na miesiące. Po trzecie, niezależnie od tego, czy przepisy obejmują firmę, zacząć od sprawdzenia tego, co widać z zewnątrz: strony, sklepu, poczty i zdalnych dostępów. A potem zdecydować, czy wystarczy pojedynczy test, czy lepiej, żeby ktoś patrzył na to stale. Bezpłatną konsultację można umówić na pwnone.com.
Autor: Marcin Motwicki, PWNONE
Wybieram informacje, które uważam za ważne dla e-commerce. Piszę, co z nich wynika, z czym się zgadzam i gdzie widzę problem.
Czytaj moje komentarze →